Google verificará dos veces las cuentas de los usuarios
 La compañía del buscador ha anunciado un nuevo paso en materia de seguridad con un nuevo proceso de verificación en dos pasos.
El primer paso será el de introducir una contraseña, el segundo paso será introducir un código en el teléfono conectado a la nube.
Este nuevo sistema estará en primer lugar disponible para las cuentas Google Apps Premier Edition y más adelante para todos los usuarios.
Con este anuncio la compañía del buscador ha querido demostrar su firme apuesta por el cloud computing.
{enclose 201009/21/02.mp3}

 La mañana del martes, los usuarios de Twitter comenzaron a ver cómo la popular red de microblogging se volvía loca enviando mensajes incomprensibles.
 Los ciberdelitos mueven ya más dinero que el narcotráfico, según el director general de Norton Symantec para España y Portugal, Salvador Tapia, señalando que el crimen informático más habitual es el virus.
 Este es un hábito que compromete la seguridad de sus datos, según un estudio elaborado por la empresa BitDefender.
 El servidor de publicidad del portal The Pirate Bay ha sido ‘hackeado’ y explotado para distribuir virus y troyanos entre los usuarios del sitio.
 Un nuevo virus se está expandiendo con rapidez por todo el mundo mediante correo electrónico. Este correo utiliza el asunto ‘Here you have’ (‘aquí tienes’) y trata de engañar al receptor para que haga clic en un vínculo del mensaje que, aparentemente, dirige a un PDF.
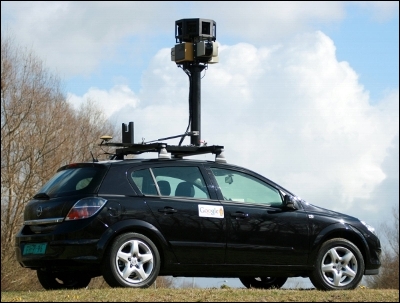
 Ya se conocen los resultados del estudio realizado por una empresa auditora externa sobre el impacto de las capturas de redes Wifi, realizado por Google al paso de los coches de Street View. Según las conclusiones del análisis de los datos, Google solo capturó datos de redes Wifi que no tenían ningún sistema de encriptación.
 Los expertos, alertan del notable incremento de los mensajes basura a través de la red de microblogging Twitter. Sin duda, cualquier avance tecnológico es aprovechado por quienes desean hacer llegar a la comunidad internauta, cualquier información no deseada.
 No es la primera vez que sucede, que internautas reciben correos electrónicos que parecen proceder de la Agencia Tributaria, en los que se les piden sus datos personales, como números de cuentas bancarias, de tarjetas de crédito y otros datos.
 El operador norteamericano AT&T parece que ha tenido un fallo de seguridad, por el que ha mostrado el identificador de más de 100.000 clientes que utilizan su conexión desde el iPad. Por ahora no se conoce el alcance de éste incidente ni cuantos datos han podido ser capturados.